La cassetta degli attrezzi e quella del pronto soccorso

La cassetta degli attrezzi e quella del pronto soccorso

La cassetta degli attrezzi e quella del pronto soccorso

è sempre meglio prevenire che correre ai ripari


Due cose non mancano mai in casa e nemmeno in ufficio, per piccolo che sia: la cassetta degli attrezzi e quella del pronto soccorso. Non è detto che siano sempre fornite di tutto quanto serve, non di rado avviene che si tratti di una vecchia scatola di cartone riempita di oggetti alla rinfusa. Ma quando c’è un’emergenza, anche piccola, allora sì che si nota la differenza tra chi si è premurato di attrezzarsi e chi ha pensato non fosse il caso.
Questo è vero anche per il mondo IT nel quale gli strumenti vengono chiamati genericamente “Tools”; ma non tutti sanno come dotarsi di questa particolare “cassetta” ed usarla in modo efficace quando diventa necessario. Ne abbiamo parlato con Shazam IT.


I cosiddetti “Tools” hanno avuto in passato momenti di grande successo, mentre nei tempi più recenti la loro stella è stata spesso offuscata dal carattere “trendy” delle componenti applicative del Sistema Informativo oppure degli strumenti che si occupano di Privacy-Gdpr. Voi invece ne fate il baricentro della vostra offerta, probabilmente perché chiamare ”Tools” alcune delle vostre soluzioni è quantomeno riduttivo. E’ così?

Infatti… “Tools” mi porta alla mente i gloriosi tempi del DOS, di Unix, dei primi Windows, mentre le soluzioni software che proponiamo sono tra le migliori e innovative nello scenario internazionale, per accompagnare i nostri clienti ad una nuova consapevolezza, in modo che in campo IT possano prendere decisioni “informate” e non inciampare in scelte “ignoranti“.
Per fare questo, iniziamo con l’analisi delle esigenze e degli obiettivi del cliente e, soltanto dopo attenti studi di fattibilità (indispensabili), proponiamo le soluzioni software più idonee che possano rendere più efficienti i processi e con un alto rapporto prestazioni/prezzo.
Dopo la consulenza iniziale sui processi offriamo un’ampia gamma di servizi specifici: al go-live e a quella successiva: i nostri sistemisti sono a disposizione del cliente in qualsiasi momento, anche in loco.

Quale dimensione di aziende si dimostra maggiormente interessata alle vostre proposte? E per quali tipologie di prodotto riscontrate maggiore attenzione?

Si rivolgono a noi quelle aziende, principalmente tra i 5 e i 100 milioni di fatturato, sia private che pubbliche, che non considerano l’informatica un costo ma, bensì un servizio indispensabile per un’azienda efficiente e performante, che tengono all’ottimizzazione pur risparmiando, all’aumento della produttività, alla sicurezza dei dati e delle informazioni prevenendo le contraffazioni di documenti, etichette di prodotto, alla qualità, avendo capito che i processi obsoleti vanno sostituiti e che quelli mancanti (ad esempio la sicurezza dei dati) vanno introdotti.
Le soluzioni software che incontrano una particolare attenzione da parte delle aziende sono quelle per:
• utilizzare il database aziendale per generare, impaginare e reimpaginare cataloghi, schede prodotto, listini prezzo, documenti di produzione, ecc. dinamicamente ed automaticamente;
• la prevenzione delle falsificazioni ed alterazioni di documenti con dati sensibili o con importanti informazioni;
• la generazione da dati variabili di documenti per la stampa, l’archiviazione e la distribuzione, e per la stampa codici a barre senza acquistare l’hardware per le stampanti.

Nell’ambito della sicurezza la vostra presenza è specifica. Quando offrite “strumenti per prevenire falsificazioni e alterazioni di documenti sensibili” che cosa intendete precisamente? E qual è il vostro contributo?

Secondo il Ponemon Institute, negli ultimi 12 mesi, il 90% dei professionisti IT è certo che la propria organizzazione abbia avuto contraffazione o perdita di documenti sensibili o riservati.
La maggior parte delle frodi documentali si realizza sui dati personalizzati modificando ad esempio nomi, date, numeri di serie, importi monetari; dato che un documento non è sicuro fino a che non lo sono i dati che contiene, bisogna ottenerne la personalizzazione di sicurezza già al momento dell’emissione. Dopo, è tardi.
A questo riguardo abbiamo recentemente introdotto una soluzione software, SecureDocs Sentry, che offre totale protezione dalle falsificazioni e dalle alterazioni di documenti, ovviamente anche quelli emessi dagli Enti Pubblici.
Alcune funzionalità uniche semplificano e massimizzano la protezione dalle frodi digitali – palese segreta e personalizzata – per ogni documento stampato, anche tramite l’utilizzo degli inchiostri UltraVioletti invisibili e delle stampanti UV che siamo in grado di fornire.

Per concludere, quali sono i processi aziendali sui quali consigliate l’utilizzo di strumenti specifici?

I primi della fila sono il marketing e la funzione commerciale-vendite, per le necessità di prevalere nei mercati sempre più competitivi, differenziandosi dalla concorrenza per mantenere il privilegio, riducendo i tempi di esecuzione ed accelerando il time-to-market.
Sono obiettivi che è praticamente impossibile raggiungere con la banale esternalizzazione del processo.
Se parliamo in particolare di sicurezza dei dati (Data Security) intesa come protezione dei dati sensibili, per prevenirne sia il furto che la perdita, sia le falsificazioni che le alterazioni anche i processi di Produzione, di Amministrazione, Risorse Umane, Acquisti, possono godere di immediati vantaggi.

​​

Giovanni Artini
CEO di Shazam IT

shsales@shazam.it   –   www.shazam.it
 

Lo strano caso di Mr. J.Sinner

Lo strano caso di Mr. J.Sinner

Lo strano caso di Mr. J.Sinner

L’editoriale di Breaking News!

Alberto Delaini - Delaini & Partners

​

Queste note sono uscite di getto prima di sapere l’esito della finale del Masters di Torino, ormai una vita fa. In realtà le ho scritte quando il match era appena cominciato. Scaramanzia? Direi di no, perché le mie considerazioni erano e sono assolutamente indipendenti dall’esito di quella tenzone sportiva, come pure della successiva Coppa Davis di cui non parlo perché sto ancora brindando.
In mezzo a tante emozioni, un dettaglio mi ha portato a riflettere: la storia di un ragazzo che un paio di anni fa, al culmine di una traiettoria che lo stava indirizzando all’empireo del tennis, ha cambiato proprio tutto, coach, squadra, metodi di lavoro. Badate bene, non l’ha fatto a trent’anni dopo essersi scontrato con limiti che poteva attribuire (o scaricare, in termini di colpe) al suo team, l’ha fatto a venti quando era precocemente tra i dieci migliori del mondo e con prospettive in crescita.

Maturità
Non so assolutamente chi lo consigli, ma la decisione che fosse necessario rivoluzionare la struttura che gli faceva da efficiente supporto deve per forza essere anche farina del suo sacco. Per ottenere che cosa? Un enorme balzo, più che un salto, di qualità!
Di certo non gli interessava rimanere tra i primi dieci o cinque, voleva – e vuole – provare ad ogni costo a posizionarsi al numero uno. Il rischio non era da poco, condito pure dalle critiche sui risultati buoni ma altalenanti del primo anno di transizione. Poteva saltare in aria tutto, poteva perdere in un baleno risultati, fama, sponsor e soldi, tantissimi soldi, ammesso che gli interessino. Non ha tremato come non trema il suo polso nei colpi più difficili da eseguire ma anche solo da pensare ed azzardare.
Conosco da moltissimi anni la Val Pusteria e a San Candido, cittadina natale di Jannik, ho passato un periodo meraviglioso indossando il cappello con la penna da ufficiale degli Alpini. Quindi mi è assolutamente chiara la tempra e la decisione di quella gente e il discorso sulla sua nazionalità non mi interessa: per un pelo Napoleone non è nato in una Corsica ancora italiana (o genovese), per poco Garibaldi non è nato in una Nizza già francese.

Nomen omen
Se vogliamo scherzarci sopra, c’è pure nel suo destino qualcosa che in tempi non sospetti è stato iscritto all’anagrafe. Jannik l’hanno battezzato e di Jannik nella storia del tennis c’è n’è stato – molto prima, siamo negli anni ’80 – solo un altro. Lo so, si scrive in maniera differente ma solo perché era francese, però Yannick Noah rimane a tutt’oggi il tennista d’oltralpe più vincente. E giocava pure ad handicap, visto che era di pelle scura, il primo tennista di colore in grado di imporsi a livello internazionale. “Nomen omen” sentenziavano i latini, per dire che nel nome sta scritto il nostro destino.
Sia come sia, Jannik è bianco come il latte delle sue valli anche se, come marchio di fabbrica, esibisce una serie di riccioli ribelli dal colore inconfondibile che hanno stimolato le fantasie dei suoi fans, per l’appunto i “carota boys”. Li nasconde sotto un cappellino solo durante le partite, magari per concentrarsi meglio o per mimetizzarsi all’avversario.

Non solo sport
Il messaggio che il nostro eroe propone non mi sembra ristretto all’ambito tennistico e nemmeno a quello sportivo. Lui fa capire che, per migliorarsi e per competere a livelli sempre più alti, al momento giusto occorre saper cambiare pelle, metodi e strategie. Aveva iniziato con buon successo sugli sci e poi è passato al tennis, aveva avuto un grande e precoce successo con un team di preparatori e l’ha saputo sostituire per crescere ancora più velocemente. Il tutto senza proclami, senza polemiche, senza liti né accuse. Né da lui – va sottolineato tre volte – né da quelli con cui si è lasciato. Si è riadattato, trasformato, completato sempre con lo stesso sorriso, candido ma deciso, che lo contraddistingue in interviste mai banali.

Mi permetto una piccola, ultima, annotazione dedicata a chi fa dell’immobilismo il proprio credo e la propria àncora di sicurezza. Questi giovani, questi “bamboccioni” come qualche pallone sgonfiato (dalla senescenza) li ha apostrofati, sono capaci di cose grandi e grandissime. Si muovono in una cultura economica che li avversa in tutto e per tutto (stipendi, avanzamenti di carriera, meritocrazia, per citarne solo tre), che si lamenta della crisi della natalità ma impedisce sostanzialmente loro di crearsi e mantenere una famiglia, che si strappa i capelli perché non trova lavoratori qualificati ma si guarda bene dal provvedere a produrne in numero adeguato. E loro cosa fanno? Prendono una valigia e si spostano in altre nazioni e altri continenti, affrontando sfide che non sono la lingua ma una cultura da scoprire e capire, relazioni ed amicizie da costruire partendo da zero e – perché no? – pure una cucina ben lontana dalle italiche consuetudini. Viva i bamboccioni! Ed un evviva anche a tutti quelli che sfoderano grinta, coraggio e nessuna paura di cambiare. Indipendentemente dall’età.

Alberto Delaini

Gestione responsabile dei prodotti chimici

Gestione responsabile dei prodotti chimici

Sostenibilità, Riciclo e Riuso

gestione responsabile dei prodotti chimici e schede di sicurezza

Alberto Delaini - Delaini & Partners

​

Introduzione
In un’epoca in cui la sostenibilità ambientale è una priorità globale, le aziende stanno rafforzando il loro impegno verso
una gestione responsabile dei prodotti chimici utilizzati nelle proprie operazioni. Un aspetto fondamentale di questa
transizione è il collegamento tra sostenibilità, riciclo e riuso dei prodotti chimici, i cui dettagli critici sulla pericolosità possono essere ottenuti dalle Schede Dati di Sicurezza (SDS). In questo articolo, esploreremo come un approccio informato basato sulle SDS possa migliorare l’impronta ecologica delle aziende, riducendo i rifiuti e promuovendo la sicurezza nell’utilizzo di tali sostanze.

Perché le Schede Dati di Sicurezza?
Le SDS sono documenti informativi essenziali forniti dai produttori di prodotti chimici. Queste schede
contengono informazioni dettagliate sui componenti pericolosi e i potenziali rischi per la salute
e per l’ambiente legati a tali sostanze. Sono uno strumento vitale per garantire un uso sicuro e
responsabile dei prodotti chimici in azienda. Capire nel dettaglio i dati di pericolosità che sono presenti nelle
SDS aiuta anche a stabilire le giuste procedure di manipolazione, stoccaggio e smaltimento.

Sostenibilità e Informazioni sulle SDS
Quando si tratta di sostenibilità, l’accesso alle informazioni corrette sulle SDS è fondamentale.
Questi documenti forniscono una panoramica esaustiva sui potenziali impatti ambientali e sulla sicurezza
associati all’uso di uno specifico prodotto chimico. Basandosi su queste informazioni, le aziende possono
prendere decisioni consapevoli riguardanti l’acquisto, l’uso e lo smaltimento dei prodotti chimici, mirando
a ridurre l’uso di sostanze pericolose o a implementare misure di protezione più adeguate.

Riciclo e Riuso Informati
Per poter predisporre un piano di economia circolare efficace, è fondamentale andare ad analizzare le
Materie Prime utilizzate nel proprio processo produttivo aziendale. Se non si conoscono i livelli di
pericolosità delle sostanze in ingresso, non sarà possibile predisporre un piano che preveda il corretto riciclo
delle sostanze utilizzate né predisporre il corretto riuso delle stesse. Inoltre, la gestione responsabile e sicura
dei rifiuti chimici generati dalle aziende è un aspetto cruciale della sostenibilità ambientale.
Approfondendo l’analisi dei prodotti chimici in uso, qualora i livelli di rischio non rientrassero nelle
policy di sostenibilità, sarà possibile ricercare ed eventualmente identificare alternative più sicure
e adeguate, permettendo alle aziende di adottare una prospettiva preventiva e ridurre al minimo l’uso di
sostanze dannose.

Vantaggi Aziendali e di Sostenibilità
L’utilizzo delle SDS come base informativa per la gestione dei prodotti chimici offre indubbi vantaggi sia per
l’azienda che per l’ambiente. Una maggiore consapevolezza dei potenziali rischi consente alle aziende di
implementare pratiche di lavoro più sicure, riducendo gli incidenti e la probabilità di esposizione ai
pericoli chimici. Ciò può tradursi in una migliore reputazione aziendale e nella fidelizzazione di clienti
e consumatori sensibili alle questioni di sicurezza e sostenibilità. Dal punto di vista ecologico, l’uso delle
informazioni provenienti dalle SDS può aiutare ad applicare politiche atte a ridurre l’impatto
ambientale complessivo delle operazioni aziendali, minimizzando la produzione di rifiuti chimici
pericolosi e contribuendo a una gestione più sostenibile delle risorse.

Conclusioni
I dati ottenibili dalle SDS rappresentano una risorsa inestimabile per le aziende che desiderano
adottare un approccio sostenibile alla gestione dei prodotti chimici. Con queste informazioni a disposizione,
le aziende possono pianificare meglio le loro strategie di riciclo, riuso e smaltimento, riducendo
l’impatto ambientale e proteggendo la sicurezza dei propri dipendenti e della comunità
circostante.

Eduardo Affinito
Every Software Solutions

info@everysws.com – www.every-sws.com


Le Best Practices sono come il karaoke?

Le Best Practices sono come il karaoke?

Le Best Practices sono come il karaoke?

si tratta di strumenti utili o no? dipende …


​

Nel 2006 Jonas Ridderstråle e Kjell A Nordström, professori alla Stockholm School of Economics scrissero un libro “Karaoke Capitalism” (https://francoangeli.it/Libro/Karaoke-capitalism.-Distinguersi-per-vincere-la-sfida-della-competitivit%C3%A0?Id=14270) nel quale sostenevano una tesi che si può sintetizzare così: “Le business school, il benchmarking e le best practice hanno trasformato l’intero mondo del commercio in un supergruppo di aziende karaoke che si copiano a vicenda, proponendo un modello che rischia di non reggere alle sfide di un mondo dominato dal darwinismo economico, dove la sopravvivenza dipende dalla capacità di usare le imperfezioni del mercato a proprio vantaggio, dall’essere in grado di percepire le imperfezioni dell’uomo, seducendo o tranquillizzando il consumatore.”
Il dibattito sull’utilità positiva o negativa delle Best Practices dura da sempre.
Non spetta a me decidere e non voglio fare l’ennesimo elenco di pro e di contro. Anche perché è evidente che questo elenco può variare in funzione dell’azienda in cui ci si imbatte.
Se l’azienda è priva di prassi consolidate, è event driven (termine elegante per dire che fanno le cose come gli vengono all’istante) le best practices portano certamente alcuni vantaggi.
Se l’azienda è iper burocratizzata le best practices (alcune di esse) probabilmente avranno una cattiva fama e tendenzialmente saranno ignorate, smettendo così di produrre i vantaggi per cui sono state introdotte e probabilmente produrranno svantaggi.
Il dibattito sulle “best practices” è perfetto come esempio per suggerire un paio di strumenti TOC che aiutano a sciogliere un dilemma dato un caso specifico.
Uno dei pilastri della TOC dice che i conflitti non esistono realmente, sono il risultato di assunti o di circostanze. Per uscire dalla trappola “mentale” o “organizzativa” in cui ci imprigionano un conflitto il primo strumento inventato da #Goldratt fu la nuvola di conflitto.
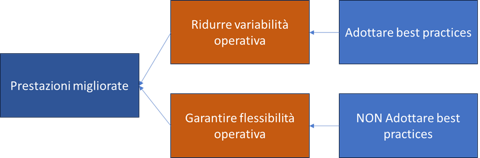
Vi riporto la nuvola di conflitto (senza assunti) costruita sul caso “best practices”, solo per mostrare com’è fatta.

Scritta così non dirà nulla a nessuno con grande probabilità. La nuvola di conflitto dice molto SE E SOLO SE la scrivete su un caso che vi riguarda da vicino e alla cui soluzione tenete molto.
La nuvola di conflitto è uno strumento potente che richiede però una grande capacità di astrazione e focalizzazione. Siccome se ne consiglia l’uso in situazione importanti che sono per definizione ad alta tensione emotiva a volte non è facile garantire focalizzazione e astrazione.
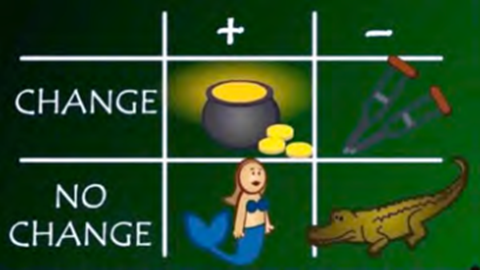
Come scrive mirabilmente Richard E. ZULTNER in un recente documento, la Matrice del Cambiamento è uno strumento della TOC utile per scoprire e comprendere come qualsiasi cambiamento viene valutato dal punto di vista di un “cliente” (un cliente, uno stakeholder o un collega – o anche te stesso). [Nota: il tuo cliente è quello che vorresti dicesse “sì” alla tua offerta.] La storia (un’analogia) della Matrice del Cambiamento è stata presentata da Eli Goldratt in un popolare video animato su YouTube [Goldratt 2010], ed è ampiamente conosciuta nella comunità ToC ed è sintetizzata da una immagine che qui riporto.

Probabilmente la Matrice del Cambiamento riduce le difficoltà di scrittura di una Nuvola di Conflitto.
Anche la Nuvola di Conflitto può essere catalogata come “best practice”, almeno per i praticanti la TOC. Il punto che mi interessa sottolineare è il costante tentativo di migliorare le best practices cercando di identificare il cosiddetto missing link.
Tutte le volte che vi si presenta l’occasione di adottare una best practices dovete chiedervi se la root cause dei problemi di cui state soffrendo è la stessa di quella risolta dalle best practices nei casi dove sono state sviluppate? Lo volete fare usando la Nuvola di Conflitto? Bene. Lo sapete fare in altro modo, altrettanto bene.
Una ultima considerazione che ritengo interessante, nei settori dove tutti i competitor adottano best practices / strategie karaoke in area commerciale/marketing c’è un potenziale di differenziazione gigantesco (qualcuno direbbe oceano blu versus d’oceano rosso) ovvero se tutti fanno i papaveri fare i girasoli funziona alla grande per essere visibili e distinguersi.
È per fare il girasole che cosa bisogna fare? Facile, bisogna essere rivolti sempre verso il sole, e in questa metafora il sole è il mercato.
E qui si chiude il cerchio. Per non essere aziende karaoke le best practices vanno adottare se è solo se contribuiscono a ridurre una limitazione del mercato (come raccomandato dal processo messo a punto da Goldratt per la Business Innovation).

Claudio Vettor
WinWin Consulting

claudio.vettor@winwin-consulting.biz  –   www.winwin-consulting.biz

Audit per la Privacy? Di sicuro ne hai bisogno!

Audit per la Privacy? Di sicuro ne hai bisogno!

Audit per la Privacy?

di sicuro ne hai bisogno!

Alberto Delaini - Delaini & Partners

Partiamo dall’inizio: l’audit è un processo che comporta la definizione di obiettivi e procedure necessarie, individuando criticità e soluzioni, per arrivare in ultimo all’adempimento di obblighi normativi e per ottenere o mantenere una certificazione dei sistemi di gestione nel momento in cui questi siano stati implementati in azienda.
Più in particolare, l’attività di Audit Privacy è vitale al fine di individuare non conformità o carenze nella protezione dei dati personali e suggerire proposte di miglioramento per difenderle.

I Vantaggi

I controlli di conformità vanno progettati con attenzione, pianificati ed infine eseguiti in modo sistematico perché costituiscono:
– uno strumento di tutela del titolare del trattamento: verificando il livello di conformità alla normativa è possibile individuare tempestivamente (e correggere!) anomalie e criticità nella propria attività di protezione e trattamento dei dati, evitando sanzioni o richieste di risarcimenti di danni da parte di terzi.
– uno strumento di accountability a disposizione e supporto del titolare del trattamento, per dimostrare la conformità al GDPR; la verifica contribuisce a documentare il percorso di adeguamento condotto dal Titolare del Trattamento tenendo traccia di tutte le evidenze di tale percorso; la mancanza di evidenze implica infatti di per sé una non conformità.
– uno strumento del Data Protection Officer per esercitare la sua funzione di sorveglianza e controllo dell’operato della struttura del titolare.

Il GDPR

Ma quanto detto fin qui non è tutto, occorre tener presente che con l’avvento del GDPR:

  • cambia il perimetro di tutela: si passa dalla tutela dei dati personali in senso stretto alla tutela dei diritti e libertà delle persone fisiche;
  • molti adempimenti che in precedenza erano impliciti ora devono essere formalizzati e documentati e la loro assenza è sanzionata;
  • vengono introdotti nuovi obblighi, come quello per il titolare di essere in grado di dimostrare, in ogni momento, la propria conformità o quelli derivanti dall’osservanza del principio di privacy by design e privacy by default;
  • la responsabilizzazione del titolare del trattamento fa sì che molte azioni da compiere in adempimento del GDPR non siano predefinite con regole codificate (ad esempio, non sono più previste le misure minime di sicurezza).

Le verifiche mirate alla Gestione della Privacy

Le verifiche in ambito Privacy sono caratterizzate dal dovere di controllare ambiti sia formalizzati vale a dire per i quali la normativa indica nel dettaglio i requisiti attesi (es: informative, designazioni, basi giuridiche, etc), sia non formalizzati, cioè ove la responsabilità della relativa concreta articolazione è in carico allo stesso Titolare (es. misure di sicurezza, modalità con cui sia stata effettuata l’analisi dei rischi, l’eventuale DPIA, etc)
Quindi, a titolo di esempio, le verifiche possono avere ad oggetto:
– valutazione degli adempimenti effettuati dal Titolare del Trattamento
– verifica degli adempimenti contrattuali dei Responsabili Esterni
– valutazione di correttezza e completezza di informative, registri dei trattamenti, privacy policy, cookie policy
– valutazione delle procedure organizzative a supporto delle misure di sicurezza
– valutazione delle competenze e dell’operato degli amministratori di sistema
– valutazione del livello di formazione delle persone che trattano dati personali
– valutazione dei processi di gestione di esercizio dei diritti dell’interessato e dell’efficacia nei casi trattati
– controllo degli adempimenti in materia di videosorveglianza

Le verifiche mirate alla Sicurezza Informatica

Particolare attenzione va posta nella verifica delle misure di sicurezza informatiche messe in atto per proteggere i dati e le eventuali vulnerabilità che possono esporre l’azienda al rischio di attacchi informatici
Un audit di sicurezza informatica fornisce una sorta di inventario dei punti deboli di un sistema aziendale in tema di cybersecurity e suggerisce, su questa base, una vera e propria tabella di marcia per rendere il vostro comparto sicurezza quanto più inattaccabile sia possibile.
Per questo, gli audit di sicurezza sono fondamentali al fine della valutazione del rischio e della definizione di strategie di mitigazione per le aziende che si occupano di dati sensibili appartenenti a individui.
Gli elementi oggetto di valutazione di un audit di sicurezza informatica, in particolare, sono:
– componenti del sistema informatico e ambiente in cui è ospitato il sistema informatico
– applicazioni e software (incluse le patch di sicurezza messe a punto dagli amministratori di sistema)
– vulnerabilità della rete interna ed esterna
– personale aziendale, ovvero le modalità utilizzate dai dipendenti per raccogliere, condividere e archiviare informazioni sensibili.

Quando svolgere un’attività di Audit?

E’ buona norma pianificare annualmente l’attività di audit del Sistema di Gestione della Privacy Aziendale, in modo da poterne verificare la compliance al GDPR, ed attuare eventuali adeguamenti a fronte di cambiamenti organizzativi o normativi, pianificando nel contempo frequenti e puntuali verifiche in merito alla sicurezza informatica.
È anche importante in termini di accountability, perché il possesso di un piano di audit e le risultanze di tali audit costituiranno una base per qualsiasi argomentazione che il Titolare vorrà adoperare in caso di richieste da parte dell’Autorità Garante o degli interessati.

In conclusione

La violazione dei dati personali è causa di alcune tra le conseguenze più gravi che l’attività di un’azienda, e l’azienda stessa, possano subire. Per citarne alcune, perdita di reputazione, responsabilità penali e procedimenti giudiziari.
L’unico strumento, dunque, è la prevenzione.

Roberto Giovanni Loche
RL Solutions
rloche@rlsolutions.it – Mobile: +39 331.2917785